¶ 软件架构实践(第4版)——完整读书笔记
¶ 基本信息
- 书名:软件架构实践(第4版)/Software Architecture in Practice, 4th Edition
- 作者:Len Bass, Paul Clements, Rick Kazman
- 出版社:机械工业出版社(华章)
- 出版年份:原版 2021 年 / 中文版 2022 年
- 关键词:软件架构、质量属性、ATAM、架构风格、架构评估、DevOps、云原生、安全架构
- 推荐指数:⭐⭐⭐⭐⭐(架构师必读经典)
¶ 书籍简介
《软件架构实践》是软件架构领域的经典教科书,被业界公认为"架构师必读"的权威著作。自 1998 年第一版问世以来,这本书已经影响了整整两代软件架构师的思维方式。第 4 版在原版基础上大幅更新,新增了云原生架构、微服务、安全架构、DevOps 等与现代软件工程密切相关的主题,同时保留了架构视图与视角、质量属性场景、ATAM 评估方法等经典核心内容。
三位作者 Len Bass、Paul Clements 和 Rick Kazman 均为卡内基梅隆大学软件工程研究所(SEI)的资深研究员,长期从事软件架构、质量属性和技术评估的研究与实践。SEI 在软件架构领域的影响力几乎不可替代——ATAM 方法、质量属性场景框架、架构文档化标准都出自这个团队。
这本书不是教你如何"画架构图"的操作手册,而是教你如何 思考架构——如何理解架构决策与系统质量之间的因果关系,如何用系统化的方法评估和改进架构。读完这本书,你获得的不是一套模板,而是一套分析框架。
¶ 架构分析方法演进
SEI 的架构分析方法在过去 25 年中经历了一条清晰的演进路径。理解这条路径有助于把握本书的理论位置和实用价值。
¶ 第1部分:架构基础
¶ 1.1 软件架构的定义
作者将软件架构定义为:
软件系统的架构是构成系统的构件(组件)集合、这些构件的对外可见属性、以及它们之间的关系。
这个定义有几个关键内涵:
- 架构关注的是"对外可见"的行为——即组件间的交互和接口,而非内部实现细节
- 架构是决策集合——架构决策的范围、依据和影响构成了架构的核心
- 架构是系统的骨架——它决定了系统的质量属性天花板
一个重要的区分是:架构 ≠ 设计。架构关注的是系统的整体结构和关键决策,而设计关注的是内部实现细节。架构决策是昂贵的——一旦做出,就很难改变。
架构决策与设计决策的区分示例:
- 架构决策:系统采用微服务架构,每个服务独立部署和扩展
- 设计决策:使用 HTTP/REST 还是 gRPC 作为服务间通信协议
- 关键区别:改变架构决策的成本远高于改变设计决策
¶ 1.2 架构与质量属性(Quality Attributes)
本书最具价值的部分之一是对质量属性的系统化处理。质量属性(非功能需求)是驱动架构设计的关键因素。
¶ 常见的质量属性
| 质量属性 | 定义 | 关注点 | 关键指标 |
|---|---|---|---|
| 可用性(Availability) | 系统正常运行时间比例 | 故障检测、故障恢复、冗余策略 | 99.9%~99.999%(3~5个9) |
| 可修改性(Modifiability) | 变更的代价 | 耦合度、内聚性、接口封装 | 单功能变更所需修改的服务数 |
| 性能(Performance) | 响应时间和吞吐量 | 资源调度、并发策略、缓存 | P99延迟 ≤ 200ms,TPS ≥ 5000 |
| 安全性(Security) | 对未授权访问的防护 | 认证、授权、加密、审计 | OWASP Top 10 零严重漏洞 |
| 可测试性(Testability) | 展示缺陷的难易程度 | 接口可观测、状态可控、隔离性 | 代码覆盖率 ≥ 80% |
| 易用性(Usability) | 用户完成任务的能力 | 用户界面、用户支持、容错 | 任务完成率 ≥ 95% |
经验提示:现实中的系统通常只能同时优化 2-3 个质量属性。例如,提升性能(加缓存)会降低可修改性(缓存逻辑与业务逻辑耦合);提升安全性(加密认证)会降低性能。识别出对业务最重要的 2-3 个质量属性,把它们设为架构决策的"北极星"。
软件架构中的六大核心质量属性及其关注维度。质量属性之间往往存在冲突,架构师需要在它们之间做出权衡。
¶ 质量属性场景(Quality Attribute Scenario)
作者引入了一个强大的工具——质量属性场景,用于精确描述质量属性需求。每个场景包含六个要素:
- 刺激源(Source):谁产生了这个刺激?
- 刺激(Stimulus):发生了什么事件?
- 环境(Environment):系统处于什么状态?
- 制品(Artifact):刺激作用于哪个部分?
- 响应(Response):系统如何响应?
- 响应度量(Response Measure):如何量化评估响应?
示例:支付系统的可用性场景
| 要素 | 描述 |
|---|---|
| 刺激源 | 终端用户 |
| 刺激 | 发起支付请求 |
| 环境 | 系统正常运行 |
| 制品 | 支付服务 |
| 响应 | 支付网关超时,系统自动切换到备用网关 |
| 响应度量 | 99.99% 的支付请求在 5 秒内完成,切换时间 < 500ms |
示例:电商系统的性能场景
| 要素 | 描述 |
|---|---|
| 刺激源 | 大量并发用户 |
| 刺激 | 同时发起商品搜索 |
| 环境 | 双十一高峰期间 |
| 制品 | 搜索服务 |
| 响应 | 搜索引擎返回结果,前端展示商品列表 |
| 响应度量 | P99 延迟 ≤ 300ms,支持 50000 QPS |
这个框架的精妙之处在于:它把模糊的非功能需求变成了可度量、可验证、可追溯的精确描述。质量属性场景是架构师与利益相关者沟通的非功能需求的通用语言。
¶ 质量属性效用树(Utility Tree)
效用树是 ATAM 评估中的关键工具,它将业务目标分解为具体的质量属性场景,并按优先级排序。
¶ 1.3 架构视图与视角
架构无法用一个单一的视图来完整描述。作者引入了**架构视图(Architecture View)**的概念——从特定利益相关者的角度描述系统的特定方面。
为什么需要多个视图? 一个系统的不同利益相关者关注系统的不同方面:架构师关心组件划分,运维关心部署,测试关心测试路径。一个视图满足不了所有人。
¶ 常见架构视图
| 视图类型 | 关注点 | 利益相关者 | 描述内容 |
|---|---|---|---|
| 模块视图 | 代码组织 | 开发人员 | 包结构、模块依赖、接口定义 |
| C&C 视图 | 运行时交互 | 架构师 | 进程通信、调用链、数据流 |
| 分配视图 | 部署映射 | 运维 | 服务到主机的映射、网络拓扑 |
| 逻辑视图 | 功能分解 | 产品经理 | 领域模型、业务能力 |
| 数据视图 | 数据模型 | DBA | ER 图、数据流、存储架构 |
注:这与 Philippe Kruchten 的"4+1 视图模型"一脉相承。本书在第 4 版中进一步强调了视图选择与利益相关者需求的对应关系。
¶ 架构视角(Architecture Perspective)
如果说视图回答"系统有哪些方面",视角则回答"我们需要从哪些维度审视这些方面"。视角是横切关注点,贯穿所有视图。
视图与视角的关系:视图是"纵向"的切片(从某个利益相关者角度看系统),而视角是"横向"的检查清单(确保每个质量属性在每张视图中得到考虑)。
视角检查清单示例(安全视角):
- 模块视图中:是否所有对外接口都有认证?
- C&C 视图中:通信通道是否加密?
- 分配视图中:敏感服务是否部署在隔离网络段?
- 数据视图中:个人数据是否加密存储?
¶ 1.4 架构风格与模式
本书系统介绍了多种架构风格,比单纯的 GoF 设计模式层面更高。架构风格是系统结构的经典模式,它们决定了组件如何组织、如何交互。
¶ 传统架构风格
| 风格 | 适用场景 | 优点 | 缺点 |
|---|---|---|---|
| 分层架构 | 企业应用 | 关注点分离,层次可替换 | 层级泄漏,性能开销 |
| 管道-过滤器 | 数据处理 | 高度可组合,易于扩展 | 不适合交互式系统 |
| 客户端-服务器 | 分布式系统 | 职责分离,资源共享 | 单点故障,扩展受限 |
| 发布-订阅 | 事件驱动系统 | 松耦合,异步处理 | 调试困难,消息保证复杂 |
| 对等网络(P2P) | 分布式协作 | 去中心化,高度可扩展 | 一致性维护复杂 |
| 黑板架构 | AI 系统 | 共享知识库,适合不确定问题 | 控制策略复杂 |
¶ 现代架构风格(第4版新增)
微服务架构:将系统拆分为独立的、可独立部署的服务
核心权衡:灵活性与一致性、独立部署与分布式复杂度
| 决策维度 | 单体架构 | 微服务架构 |
|---|---|---|
| 部署粒度 | 整系统 | 单个服务 |
| 团队自治 | 低 | 高 |
| 运行时隔离 | 进程内 | 进程/容器级 |
| 数据一致性 | 强一致性(ACID) | 最终一致性(BASE) |
| 通信开销 | 方法调用 | 网络调用(2-5ms) |
| 调试难度 | 低 | 中等 |
| 运维复杂度 | 低 | 高 |
| 适用规模 | 小型团队(<10人) | 中型以上团队 |
云原生架构:充分利用云平台能力
12-Factor App 方法论是云原生架构的核心参考:
| 因素 | 原则 | 具体实践 |
|---|---|---|
| 1. 基准代码 | 一份代码,多份部署 | Git 仓库管理,环境分支 |
| 2. 依赖 | 显式声明依赖 | package.json, requirements.txt |
| 3. 配置 | 环境变量存储配置 | Kubernetes ConfigMap |
| 4. 后端服务 | 把后端服务视为附加资源 | 连接字符串环境变量化 |
| 5. 构建、发布、运行 | 严格分离三个阶段 | CI/CD 流水线 |
| 6. 进程 | 以无状态进程运行 | Redis/Cache 外部化 |
| 7. 端口绑定 | 通过端口提供服务 | 容器暴露端口 |
| 8. 并发 | 通过进程模型扩展 | Horizontal Pod Autoscaler |
| 9. 易处理 | 快速启动和优雅终止 | 健康检查 + preStop hook |
| 10. 开发/生产一致 | 尽可能保持一致 | 容器化开发环境 |
| 11. 日志 | 把日志视为事件流 | stdout/stderr + 集中式日志 |
| 12. 管理进程 | 把管理任务作为一次性进程 | Job/CronJob |
软件架构中的典型层次关系:左侧为传统分层架构,右侧为微服务架构的独立服务单元。两种风格各有适用场景,关键在于根据业务复杂度做选择。
¶ 第2部分:架构在生命周期中的角色
¶ 2.1 敏捷中的架构
传统观点认为架构是"预先设计"的,而敏捷认为架构应该"涌现"出来。本书给出了一个更平衡的观点:适度前瞻+持续演进。
架构在敏捷开发中的活动:
| 敏捷事件 | 架构活动 | 输出 |
|---|---|---|
| 发布计划 | 识别高风险架构决策 | 架构冲刺(Architectural Spike) |
| 冲刺计划 | 分解架构故事 | 架构任务(Architecture Story Points) |
| 每日站会 | 同步架构风险 | 风险更新 |
| 冲刺评审 | 验证架构假设 | 架构决策确认/变更 |
| 冲刺回顾 | 评估技术债务 | 技术债务清单更新 |
| 产品待办列表 | 维护架构改进项 | 架构史诗(Architecture Epic) |
架构冲刺(Architectural Spike)实践:
¶ 2.2 ATAM 架构评估方法
**ATAM(Architecture Tradeoff Analysis Method)**是 SEI 开发的架构评估方法,也是本书最精华的内容之一。
ATAM 的核心思想:识别架构决策与质量属性之间的关系,发现其中的权衡点(Tradeoff Points)和敏感点(Sensitivity Points)。
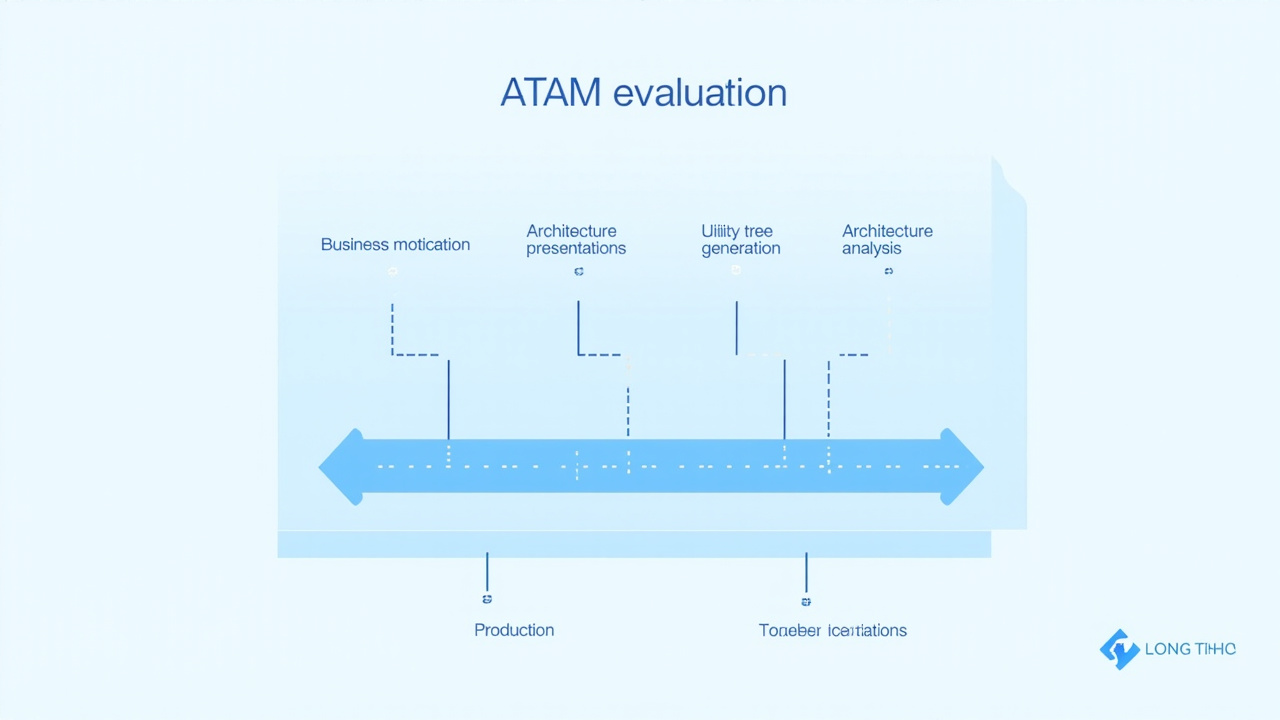
ATAM 评估方法的核心流程。9 个步骤覆盖了从业务动机到架构分析再到结果呈现的完整评估周期。
¶ ATAM 的 9 个步骤
| 步骤 | 活动 | 参与者 | 耗时 | 产出 |
|---|---|---|---|---|
| 1 | 陈述 ATAM | 评估组长 | 30min | 评估目标和方法 |
| 2 | 陈述业务动机 | 项目经理 | 1h | 业务目标、技术约束 |
| 3 | 陈述架构 | 架构师 | 1.5h | 架构设计、关键决策 |
| 4 | 识别架构方法 | 评估组 | 1h | 架构模式和策略清单 |
| 5 | 生成效用树 | 全体 | 1.5h | 优先级排序的质量场景 |
| 6 | 分析架构方法 | 评估组 | 2h | 场景-方法映射分析 |
| 7 | 头脑风暴场景 | 全体 | 1h | 补充高优先级场景 |
| 8 | 分析架构方法 | 评估组 | 1.5h | 补充场景分析 |
| 9 | 呈现结果 | 评估组长 | 1h | 风险/非风险/权衡点/敏感点 |
¶ ATAM 的输出
| 输出类型 | 定义 | 示例 |
|---|---|---|
| 风险(Risks) | 可能导致质量属性未达标的决策 | 使用单一数据库实例支撑所有读写(可用性风险) |
| 非风险(Non-Risks) | 合理的决策 | 使用读写分离策略减少主库压力 |
| 敏感点(Sensitivity Points) | 对特定质量属性敏感的架构参数 | 连接池大小(影响性能) |
| 权衡点(Tradeoff Points) | 影响多个质量属性的决策 | 缓存 TTL 策略(提升性能但降低一致性) |
¶ 实际应用建议
完整 ATAM:需要 2-3 天的工作坊,适合大型系统的架构评审。
轻量级 ATAM:对于创业团队或小规模项目:
- 压缩步骤:将 9 步合并为 4-5 步(跳过展示环节,直接做分析)
- 精简参与者:只需要架构师 + 核心开发 + 产品经理
- 只关注高优先级场景:从效用树中选择 Top 3 场景进行分析
- 用时:半天可以完成一次轻量级 ATAM
# 轻量级 ATAM 执行脚本(伪代码实践)
def lightweight_atam(system_context):
    """轻量级ATAM评估的核心步骤"""
    # Step 1: 从业务目标推导质量属性优先级
    quality_priorities = prioritize_quality_attributes(
        business_goals=system_context.business_goals,
        constraints=system_context.technical_constraints
    )

    # Step 2: 生成 Top 3 质量属性场景
    top_scenarios = generate_top_scenarios(
        quality_priorities=quality_priorities,
        architecture=system_context.architecture,
        count=3  # 只分析最重要的3个场景
    )

    # Step 3: 分析架构如何应对每个场景
    results = []
    for scenario in top_scenarios:
        analysis = analyze_scenario(
            scenario=scenario,
            architecture=system_context.architecture,
            tactics_library=get_tactics_library()  # 已知架构战术库
        )
        results.append(analysis)

    # Step 4: 识别权衡点和风险
    tradeoffs = identify_tradeoffs(results)
    risks = identify_risks(results)

    return {
        'tradeoffs': tradeoffs,
        'risks': risks,
        'recommendations': generate_recommendations(tradeoffs, risks)
    }
¶ 2.3 架构文档化
这一章节的内容在后来独立发展成了《Documenting Software Architectures》一书。核心要点:
¶ 文档化的 7 条原则
- 写是为读者写的——文档组织方式取决于读者需求
- 避免不必要的重复——维护成本会随重复增长
- 避免不确定性——明确说明已知和未知
- 组织文档以便阅读——非线性的"超文本"结构
- 文档要保持一致——不同视图间的信息不能矛盾
- 对文档进行评审——主要评审其有用性而非正确性
- 有前瞻性地文档化——记录架构决策的理由,而不仅仅是最终结果
¶ 架构决策记录(ADR)
虽然本书没有明确使用 ADR 这个术语,但其思想是完全一致的——记录架构决策的背景、考量因素、可选方案、最终选择及其理由。
ADR 模板(实际项目使用):
# ADR-{编号}: {决策标题}

- **日期**:{YYYY-MM-DD}
- **决策者**:{姓名}
- **状态**:[已提案 | 已采纳 | 已废弃 | 已取代]

## 背景
{描述需要做这个决策的上下文和问题的本质}

## 可选方案
1. {方案A}:{简要描述}
   - 优点:{列出 2-3 个优点}
   - 缺点:{列出 2-3 个缺点}
2. {方案B}:{简要描述}
   - 优点:{列出 2-3 个优点}
   - 缺点:{列出 2-3 个缺点}

## 决策
选择 {方案X}

## 理由
{详细说明选择此方案的理由,包括哪些约束/因素起到了决定作用}

## 约束
{记录这个决策对未来选择产生的约束}
- 如果需要 {某种情况},需要重新评估此决策
示例:选择消息队列方案
# ADR-001: 选择消息队列方案

- **日期**:2024-03-15
- **决策者**:张三、李四
- **状态**:已采纳

## 背景
需要支持异步订单处理,预计峰值 TPS 5000,消息延迟要求 < 100ms。
订单处理失败需要可靠的重试机制。

## 可选方案
1. RabbitMQ:成熟稳定,支持死信队列,运维经验丰富
2. Kafka:超高吞吐数百万 TPS,但运维复杂度更高,延迟在毫秒级
3. Redis Streams:部署简单,但不适合持久化场景

## 决策
选择 RabbitMQ

## 理由
- 团队已有 RabbitMQ 运维经验
- 5000 TPS 对 RabbitMQ 完全在能力范围内
- Kafka 的强项(日志聚合、流处理)当前不需要
- 死信队列和延迟队列原生支持,简化实现

## 约束
- 如果未来 TPS 超过 50000,需重新评估
- 如果引入流式处理(如实时风控),需考虑增加 Kafka
💡 Hugo 的经验笔记
为什么要记录架构决策?
在经历过几个没有决策日志的项目后,我深切体会到"为什么当初这样做"是架构中最容易丢失的信息:
- 新人上手慢:新架构师看到当前的架构设计,但不知道背后的权衡
- 重复踩坑:因为没有记录,相同的问题在不同的时间被重新讨论
- 重构依据不足:想要改动时,不知道当初的约束条件现在是否依然成立
我现在的团队实践中,每次架构评审后的关键决策都会整理成 ADR 文档,存放在
/docs/adr/目录下。目录结构:docs/adr/ ├── README.md # ADR 使用说明和索引 ├── adr-001-消息队列.md ├── adr-002-数据库分库分表.md └── adr-003-API网关选型.md
¶ 文档化行业标准对比
| 方法 | 适用场景 | 核心理念 | 优点 | 缺点 |
|---|---|---|---|---|
| 本书 7 原则 | 企业级架构文档 | 读者中心、多视图 | 系统化、全面 | 实施门槛高 |
| ADR | 所有规模项目 | 轻量级决策记录 | 简易、聚焦决策 | 缺少全局视图 |
| C4 模型 | 软件设计文档 | 逐层抽象(上下文→容器→组件→代码) | 可视化强、学习成本低 | 大系统表述不足 |
| arc42 | 大型系统 | 结构化模板(12部分) | 模板化、覆盖全面 | 维护负担重 |
¶ 第3部分:架构与组织
¶ 3.1 架构师角色
本书将架构师的角色定义为一个 "持续决策者"——架构师不是"画图的人",而是"做决策的人"。
架构师的核心职责:
¶ 3.2 架构师能力模型
结合本书内容与行业实践,架构师的能力可以分为四个层次:
| 能力维度 | L1 初级架构师 | L2 中级架构师 | L3 高级架构师 | L4 首席架构师 |
|---|---|---|---|---|
| 技术深度 | 掌握主流框架 | 精通 2-3 个技术域 | 跨领域技术视野 | 行业技术趋势洞察 |
| 架构方法 | 熟悉设计模式 | 掌握质量属性分析 | 精通 ATAM 评估 | 发明/改进方法论 |
| 沟通能力 | 团队内部沟通 | 跨团队协调 | 利益相关者管理 | 组织级影响力 |
| 业务理解 | 理解项目需求 | 理解业务域 | 技术驱动业务创新 | 技术与业务战略对齐 |
| 团队影响 | 指导初级开发 | 建立技术规范 | 组织技术社区 | 塑造组织技术文化 |
¶ 3.3 架构决策管理
¶ 架构决策的层级
# 架构决策分层模型
ARCHITECTURE_DECISION_LEVELS = {
    'system': {
        'description': '跨系统/组织级的决策',
        'examples': ['平台技术栈统一', '跨系统集成交互模式'],
        'review_level': 'CTO/架构委员会',
        'change_cost': '极高(影响所有系统)'
    },
    'service': {
        'description': '单个服务的架构决策',
        'examples': ['服务拆分粒度', '数据库选型'],
        'review_level': '架构师评审',
        'change_cost': '高(影响本服务及依赖方)'
    },
    'component': {
        'description': '组件级的设计决策',
        'examples': ['缓存策略', '错误重试机制'],
        'review_level': '技术负责人',
        'change_cost': '中(影响本模块)'
    },
    'implementation': {
        'description': '实现细节的决策',
        'examples': ['代码风格', '特定库的选择'],
        'review_level': '开发者自治',
        'change_cost': '低'
    }
}
¶ 架构决策的常见陷阱
| 陷阱 | 表现 | 后果 | 规避策略 |
|---|---|---|---|
| 过早优化 | 在没有性能数据的前提下做优化决策 | 增加复杂度,影响可修改性 | "Make it work, then make it fast" |
| 金锤子效应 | 对某个技术栈过度偏爱 | 用错场景,技术债累积 | 基于需求选型,而非偏好 |
| 分析瘫痪 | 过度分析而不做决策 | 项目延误,错失时机 | 时间盒(Time-boxed)分析 |
| 忽视非功能需求 | 只关注功能实现 | 系统上线后"不可用" | 质量属性场景驱动架构 |
| 过度设计 | 应对未来可能永远不会发生的场景 | 复杂度爆炸 | YAGNI 原则 |
¶ 第4部分:现代架构主题
¶ 4.1 DevOps 对架构的要求
第 4 版新增的重要章节。DevOps 不仅仅是工具链的整合,它对架构有深远影响:
| 要求 | 描述 | 架构实现 |
|---|---|---|
| 可部署性 | 架构必须支持平滑部署 | 蓝绿部署、金丝雀发布、功能开关 |
| 可观测性 | 系统运行状态必须透明 | 日志 + 指标 + 链路追踪(三大支柱) |
| 可测试性 | 自动化测试必须作为架构的一部分 | 契约测试、端到端测试、Chaos Engineering |
| 不可变基础设施 | 部署对象是完整镜像而非增量变更 | 容器镜像、基础设施即代码 |
可观测性的三大支柱架构:
¶ 4.2 安全架构
安全不是被"加进去"的,而是被"设计进去"的。
¶ 安全策略三分类
作者从架构层面将安全策略分为三类:
| 策略 | 目标 | 技术手段 | 成本 |
|---|---|---|---|
| 抵抗(Resist) | 阻止攻击发生 | 防火墙、身份认证、权限管理、输入验证 | 中等 |
| 检测(Detect) | 发现正在发生的攻击 | IDS/IPS、日志审计、异常行为分析、蜜罐 | 中高 |
| 恢复(Recover) | 攻击发生后恢复服务 | 备份恢复、自动回滚、隔离机制 | 中低 |
三类策略缺一不可。只重"抵抗"没有"检测",攻击发生时浑然不觉;只重"检测"没有"恢复",发现问题也无能为力。
纵深防御安全架构示意图:安全是一层层叠加的防护,不是一堵墙。单点防护被突破后,后续层次仍然能提供保护。
¶ 安全架构关键策略
| 策略 | 描述 | 架构实现 | 常见错误 |
|---|---|---|---|
| 纵深防御 | 多层安全防护 | 网络层防火墙 + 应用层 WAF + 代码层输入验证 | 只依靠一层防护 |
| 最小权限 | 每个组件只拥有完成任务的最小权限 | RBAC + 服务间 mTLS 认证 | 过度授权 |
| 安全默认 | 默认配置是安全的 | 默认拒绝所有访问,白名单模式 | 安全配置需手动开启 |
| 失败安全 | 失败时进入安全状态 | 认证失败 → 拒绝访问(而非通过) | 超时后开放所有权限 |
| 零信任 | 不信任任何内外部请求 | 每次请求都认证、始终加密 | 信任内网流量 |
零信任架构的架构实现:
# 零信任架构的典型配置(Kubernetes 环境)
network_policy:
  default_deny: true  # 默认拒绝所有入口流量
  allowed_routes:
    - from: ingress-gateway
      to: frontend-service
      port: 8080
    - from: frontend-service
      to: backend-service
      port: 8080
      auth: mTLS  # 服务间双向TLS认证
    - from: payment-service
      to: database
      port: 5432
      auth: mTLS + 凭证

access_control:
  principle: "least-privilege"
  authentication: "every-request"  # 每次请求都需要认证
  authorization: "policy-based"    # 基于策略的授权
¶ 4.3 架构与技术债务
本书虽然没有单独设立技术债务章节,但贯穿全书的质量属性分析与架构决策管理,实质上就是管理技术债务的方法论。
技术债务的四种类型:
| 类型 | 表现 | 来源 | 偿还策略 |
|---|---|---|---|
| 代码债务 | 代码质量差、缺乏测试 | 赶进度、缺乏规范 | 重构、增加测试覆盖率 |
| 架构债务 | 组件耦合高、层次混乱 | 架构决策失误 | 渐进式重构(Strangler Fig) |
| 测试债务 | 测试覆盖率低、测试不稳定 | 只关注功能开发 | 增加自动化测试,CI 集成 |
| 文档债务 | 文档缺失、过时 | 只关注代码 | ADR + 自动化文档 |
¶ 全书结构概览
| 部分 | 章节 | 内容 | 核心价值 |
|---|---|---|---|
| 第一部分 | 1-4 章 | 架构基础 | 定义、质量属性、架构风格 |
| 第二部分 | 5-8 章 | 架构在生命周期中 | 敏捷中的架构、文档化、评估 |
| 第三部分 | 9-12 章 | 架构与组织 | 架构师角色、架构决策、架构管理 |
| 第四部分 | 13-17 章 | 现代架构主题 | DevOps、云原生、微服务、安全 |
| 第五部分 | 18-20 章 | 案例研究 | 真实系统的架构分析 |
¶ 核心收获
¶ 对架构师的启发
1. 架构是权衡的艺术
没有完美的架构,只有合适的架构。每次架构决策的本质都是在多个质量属性之间做权衡。ATAM 教会我们的正是如何系统化地识别和管理这些权衡。
| 常见权衡 | 互斥的质量属性 | 权衡策略 |
|---|---|---|
| 缓存策略 | 性能 ↔ 一致性 | 根据业务场景选择弱一致缓存或强一致缓存 |
| 服务粒度 | 独立部署 ↔ 分布式复杂度 | 根据团队结构和业务边界确定粒度 |
| 数据库选型 | 灵活性 ↔ 查询能力 | 多数据库(Polyglot Persistence) |
| 同步 vs 异步 | 简单性 ↔ 可靠性 | 核心流程同步,非核心流程异步化 |
2. 架构必须为业务服务
架构不是为了炫技,而是为了支撑业务目标的达成。在做出架构决策前,先问:这个决策如何服务于当前最重要的质量属性?
架构决策的完整闭环:从业务目标出发,经过质量属性分析,做出架构决策,最终回归业务价值验证。
3. 可演化的架构
架构不是一蹴而就的。好的架构应该是可演化的——能够随着对业务理解的加深逐步调整。第 4 版中强调的敏捷与架构的关系,本质上就是在讨论如何在快速迭代中保持架构的健康度。
架构演化的典型路径:
| 阶段 | 架构选择 | 驱动因素 | 常见问题 |
|---|---|---|---|
| 0-10 人 | 单体架构 | 快速验证、快速发布 | 代码耦合 |
| 10-50 人 | 模块化单体 | 关注点分离、团队分工 | 部署耦合 |
| 50-200 人 | 服务化/微服务 | 独立部署、团队自治 | 分布式复杂 |
| 200+ 人 | 平台+领域服务 | 标准化、复用 | 治理成本高 |
关键洞察:不要在 10 人团队用 Netflix 的架构。 架构复杂度的增加应当与组织复杂度的增加同步,而非超前。
4. 文档化即设计过程
写架构文档的过程本身就是思考和完善架构的过程(Writing is Thinking)。这可能是这本书最容易被忽视的洞见。
¶ 与其他书籍的联系
如果只读一本架构书,很多人会推荐《Clean Architecture》;但如果要系统化地学习架构理论和评估方法,这一本才是真正值得反复读的"架构教材"。
| 对比书籍 | 侧重点 | 层次 | 适合读者 |
|---|---|---|---|
| 《软件架构实践》 | 架构分析方法论 | 系统架构 | 3年以上经验 |
| 《Clean Architecture》 | 代码层面的设计原则 | 代码架构 | 1-3年经验 |
| 《软件架构基础》 | 架构知识体系入门 | 架构概论 | 1-2年经验 |
| 《系统架构:复杂系统的产品设计与开发》 | 跨学科系统工程 | 复杂系统 | 高级架构师 |
| 《微服务架构设计模式》 | 微服务具体实践 | 特定领域 | 需要实施微服务的团队 |
¶ 个人评价
这是一本需要 反复读 的书。不是因为它难,而是因为它给出一套架构分析方法论,需要在实践中不断回看和印证。
初读时,你可能觉得抽象——场景、敏感点、权衡点这些概念像学术术语。但当你真正参与过架构评审、架构决策、架构重构之后,再回来看 ATAM 和 QAS 章节,会发现它们几乎是对真实场景的精确抽象。
第 4 版新增的云原生和微服务内容,让这本书保持了与现代工程实践的关联性。但本书最大的价值仍然是经典部分——质量属性分析和 ATAM 评估,这些是超越技术和时代的。
适合人群:
- 3 年以上经验的软件工程师,开始参与或负责系统设计
- 架构师候选人,需要系统化地提升架构分析能力
- 架构师,需要一套评估和改进架构的方法论
- 技术经理,需要理解技术决策与业务目标之间的关系
不适合人群:
- 刚入门的开发人员(建议先读《软件架构基础》或《图解软件架构》)
- 只想快速抄一个架构模板的人(这本书不教具体模板)
¶ 学习路径
如果要从零开始系统学习软件架构,推荐以下阅读顺序:
软件架构学习路径:本书(橙色标记)处于学习路径的中段核心位置,既有理论基础又有实践指导意义。
¶ 关键术语表
| 中文 | 英文 | 简要说明 |
|---|---|---|
| 架构视图 | Architecture View | 从特定视角描述系统的结构 |
| 架构视角 | Architecture Perspective | 横切关注点的分析维度 |
| 质量属性 | Quality Attribute | 系统的非功能特性 |
| 质量属性场景 | Quality Attribute Scenario | 描述质量需求的精确框架 |
| ATAM | Architecture Tradeoff Analysis Method | 架构权衡分析方法 |
| 敏感点 | Sensitivity Point | 影响特定质量属性的架构参数 |
| 权衡点 | Tradeoff Point | 影响多个质量属性的决策点 |
| 效用树 | Utility Tree | 质量属性优先级分析工具 |
| 架构风格 | Architecture Style | 系统结构的经典模式 |
| 可修改性 | Modifiability | 系统变更的便利程度 |
| 架构冲刺 | Architectural Spike | 验证架构假设的短期探索 |
| 架构决策记录 | ADR | 记录架构决策背景和理由的文档 |
| 纵深防御 | Defense in Depth | 多层安全防护策略 |
| 不可变基础设施 | Immutable Infrastructure | 部署对象是不可变镜像 |
📚 架构师书架系列:本书是"架构师书架"系列的核心教材之一。完整书单参阅 架构师书架索引。
推荐姊妹篇:软件架构基础、Clean Architecture